境外生活通·您的海外生活频道
(关注下方公众号,一键充值全球话费)
11月9日,中国国家计算机病毒应急处理中心发布报告,揭露美国政府在2020年通过国家级黑客组织窃取柬埔寨太子集团主席陈志持有的逾12.7万枚比特币,并于2025年以“没收”名义将其合法化,实为一宗典型的“黑吃黑”事件。
有关报告题为《LuBian矿池遭黑客攻击被窃取巨额比特币事件技术溯源分析报告》揭开了加密货币领域一桩震惊世界的秘辛。
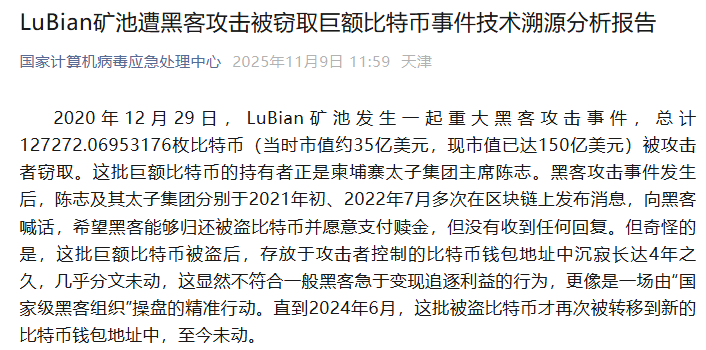
报告以确凿的证据链指出,美国政府在2025年10月高调宣布“没收”柬埔寨太子集团主席陈志的12.7万枚比特币,实则是其国家级黑客组织在近五年前通过网络攻击窃取的同一批资产。
这场行动从隐秘的黑客攻击到公开的司法没收,上演了一出现实版的“黑吃黑”,彻底暴露了国家行为体在网络空间的越界行径。

一、离奇的黑客攻击:巨额比特币沉睡四年
事件的起点位于2020年12月29日。与柬埔寨太子集团主席陈志关系密切的LuBian矿池遭遇了一次大规模黑客攻击,总计127,272枚比特币被窃取,按当时市价计算约值35亿美元。
然而,与通常发生后黑客会迅速转移、洗钱、变现的剧本不同,这批价值连城的数字资产在被盗后,静静地存放在攻击者的钱包地址中,沉寂了长达四年之久,几乎分文未动。
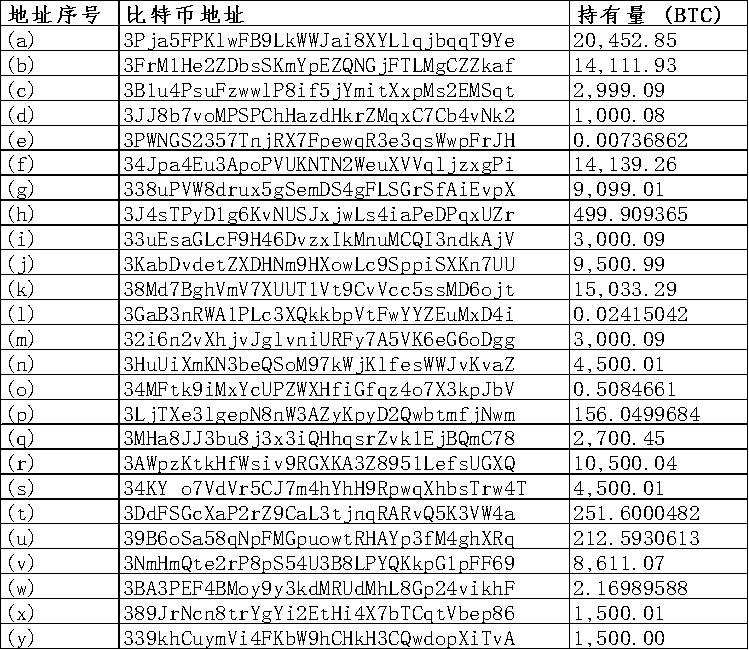
这种有违常理的“耐心”引起了安全分析师的警觉。普通网络罪犯追求的是快速的经济利益,而将如此巨额的战利品长期“冷藏”,其行为模式更符合具有战略意图的国家级黑客组织——他们追求的并非短期套现,而是对资产本身的长期控制或地缘政治目的。

二、资产的诡异流转:从黑客地址到美国政府钱包
转折点发生在2024年6月至7月。在毫无征兆的情况下,这笔沉睡近四年的巨额比特币被突然激活,并从原先的攻击者控制地址,被系统性地转移至一系列新的比特币链上地址中。
而更关键的证据在于,全球知名的区块链追踪工具平台ARKHAM 随后将这些接收资产的最终地址,明确标记为 “美国政府持有” 。这一公开的链上数据标记,如同将资产的所有权直接“挂牌”,为整个事件的真相提供了决定性的注脚。

三、公开“没收”大戏:司法外衣下的资产合法化
在资产转移完成一年多后,2025年10月14日,美国司法部正式登场,对外宣布对陈志提起刑事指控,并宣称依据法律程序没收其及其太子集团持有的12.7万枚比特币。
此时,这批比特币因市场行情飙升,市值已高达约150亿美元。
尽管起诉书对资金的来源语焉不详,但其所列出的比特币数量与2020年LuBian矿池被盗的127,272枚几乎完全吻合。
美国政府至今未能向外界清晰说明,他们是如何获得这些本应只由私钥持有者控制的比特币地址的实际控制权。

四、确凿的结论:国家级黑客操盘的“黑吃黑”
将时间线上的所有节点串联起来,一个清晰的逻辑链条浮出水面:
1. 2020年:与陈志相关的矿池被盗,资产转入黑客地址后长期休眠,行为异常。
2. 2024年:该批资产被激活并转移至被标记为“美国政府”的地址。
3. 2025年:美国政府宣布没收与之前被盗数量完全一致的比特币。
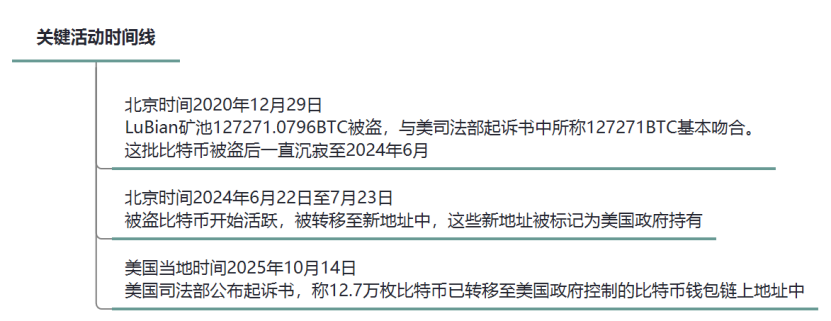
中国国家计算机病毒应急处理中心的报告据此得出核心结论:美国政府没收的比特币,正是其自身或其支持的国家级黑客组织在2020年通过非法攻击手段从陈志处窃取的赃物。整个过程的本质,是先通过不见光的网络攻击完成掠夺,再通过公开的司法程序为其披上“合法”的外衣,是一次典型的利用技术霸权进行的资产掠夺。
免责声明:本平台部分图文信息转载自网络,其内容仅代表原作者个人观点。本平台仅供读者学习、参考之用,版权归原作者所有。如有侵权,请后台联系小编删除。
搜索@ijpztong
或扫描下方二维码
即可加入柬埔寨通纸飞机交流群
| 便民电话 | |
| 中国驻柬埔寨大使馆 | 023210206 |
| 柬埔寨外国人求助热线 | 0312012345 |
| 柬埔寨报警电话: | 117 |
| 金边市消防火警: | 118 |
| 医疗救急: | 119 |
| 柬埔寨机票、劳工证: | 0967737110 |
| 柬埔寨保险: | 095988758 |